Kriminalistische Schwachstellenanalyse
Wie würde ein Täter Ihr Unternehmen angreifen?
Unternehmen betrachten ihre Sicherheit meist aus der eigenen Perspektive: Sind Zugänge geregelt? Gibt es klare Zuständigkeiten? Funktionieren Kontrollen? Sind sensible Bereiche und Unternehmenswerte ausreichend geschützt?
Wir wechseln bewusst die Perspektive.
Wenn jemand Ihrem Unternehmen gezielt schaden wollte – wo würde er ansetzen?
Welche Informationen könnte er bereits von außen gewinnen? Welche Personen könnte er identifizieren? Welche Abläufe ließen sich ausnutzen? Wo entstehen Tatgelegenheiten? Wie könnte Vertrauen missbraucht werden? Und welche vermeintlich kleinen Schwachstellen könnten sich zu einem ernsthaften Risiko verbinden?
Genau hier setzt unsere Kriminalistische Schwachstellenanalyse an.
Wir betrachten Ihr Unternehmen mit der Denkweise und Erfahrung von Ermittlern und untersuchen mögliche Angriffspunkte aus der Perspektive eines potenziellen Täters.
Dabei geht es nicht darum, theoretisch jedes denkbare Risiko aufzuzählen. Entscheidend ist eine wesentlich konkretere Frage:
Welche realistischen Möglichkeiten bestehen, Ihrem Unternehmen durch Diebstahl, Betrug, Informationsbeschaffung, Manipulation, Sabotage oder andere Formen wirtschaftskriminellen Handelns Schaden zuzufügen?
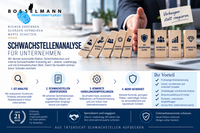
Sicherheit aus einer anderen Perspektive
Klassische Sicherheitskonzepte prüfen vorhandene Schutzmaßnahmen. Wir stellen eine andere Frage:
Was könnte ein potenzieller Täter tatsächlich ausnutzen?
Dazu betrachten wir Ihr Unternehmen aus kriminalistischer Perspektive – von außen nach innen, ausgehend von Informationen und Möglichkeiten, die auch einem Außenstehenden zur Verfügung stehen könnten.
Der Outside-in-Ansatz
Was kann ein Außenstehender über Ihr Unternehmen herausfinden – und was könnte er damit anfangen?
Je nach Untersuchungsumfang beginnen wir bewusst mit wenigen öffentlich verfügbaren Informationen. Daraus recherchieren und analysieren wir, welche Personen, Strukturen, Abläufe, Standorte, Geschäftspartner oder Gewohnheiten erkennbar werden.
Entscheidend ist dabei nicht die einzelne Information. Entscheidend ist, welche Angriffsmöglichkeiten durch ihre Kombination entstehen können.
Wir suchen deshalb nicht nur nach einzelnen Schwachstellen. Wir denken in möglichen Angriffsketten.
Fünf Untersuchungsfelder
Unsere kriminalistische Schwachstellenanalyse betrachtet insbesondere fünf Bereiche:
1. Mensch – Wo kann Vertrauen ausgenutzt werden?
Wir prüfen unter anderem Risiken durch Social Engineering, Täuschung, Informationsbeschaffung, unklare Verantwortlichkeiten, weitreichende Berechtigungen sowie den Umgang mit externen Mitarbeitern, Dienstleistern und Geschäftspartnern.
2. Information – Was erfährt ein potenzieller Täter?
Wir analysieren, welche Informationen über Ihr Unternehmen, Schlüsselpersonen, Mitarbeiter, Strukturen und Geschäftsbeziehungen öffentlich oder auf anderem Wege zugänglich sind – und welche Rückschlüsse daraus möglich werden.
3. Prozesse – Welche Abläufe lassen sich ausnutzen oder manipulieren?
Wir betrachten ausgewählte Geschäfts- und Kontrollprozesse, Verantwortlichkeiten und Schnittstellen. Besondere Aufmerksamkeit gilt Situationen, in denen Routinen, Ausnahmen oder Zuständigkeitswechsel Tatgelegenheiten schaffen können.
4. Physischer Zugang – Wie weit kommt jemand, der dort nicht hingehört?
Wir untersuchen Zugänge, Besucher- und Dienstleisterregelungen, Berechtigungen und sensible Bereiche aus Sicht eines Außenstehenden. Nicht jeder unberechtigte Zutritt erfordert Gewalt – manchmal genügen plausible Erklärungen und selbstbewusstes Auftreten.
5. Außenwirkung – Was verrät Ihr Unternehmen über sich selbst?
Websites, soziale Netzwerke, Stellenanzeigen, Fotos, Presseberichte und öffentliche Register können zusammengenommen erstaunlich viel preisgeben. Wir analysieren, welches Bild sich daraus gewinnen lässt – und ob daraus konkrete Angriffsmöglichkeiten entstehen.
Das Ergebnis ist kein theoretischer Katalog denkbarer Gefahren. Wir konzentrieren uns auf Schwachstellen und Angriffsszenarien, die für Ihr Unternehmen tatsächlich relevant sind.

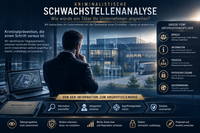
Von der Information zum Angriffsszenario
Eine Information allein ist noch keine Schwachstelle. Und eine Schwachstelle führt nicht zwangsläufig zu einem Schaden.
Kritisch wird es dort, wo mehrere Faktoren zusammenwirken:
Information → Gelegenheit → Angriffsmöglichkeit → mögliches Schadensereignis
Ein Beispiel
Ein Unternehmen informiert über einen neuen Standort. Berufliche Netzwerke zeigen verantwortliche Mitarbeiter, eine Stellenanzeige gibt Hinweise auf eingesetzte Systeme und organisatorische Strukturen, Fotos offenbaren räumliche Details und ein externer Dienstleister wird öffentlich genannt.
Für sich betrachtet können diese Informationen harmlos erscheinen. Zusammengenommen können sie jedoch Ansatzpunkte für gezielte Informationsbeschaffung, Täuschung oder Social Engineering schaffen.
Genau solche Verbindungen suchen wir.
Von außen nach innen
Was bei der Outside-in-Analyse auffällt, kann – abhängig vom vereinbarten Untersuchungsumfang – anschließend vor Ort überprüft werden.
Dabei gleichen wir die gewonnenen Erkenntnisse mit den tatsächlichen betrieblichen Gegebenheiten ab und betrachten relevante Zugänge, räumliche Strukturen, Abläufe, Verantwortlichkeiten und Kontrollmechanismen.
Nicht die Anzahl theoretischer Mängel ist entscheidend, sondern deren kriminalistische Relevanz:
Welche Schwachstellen könnten tatsächlich ausgenutzt werden – und mit welchen möglichen Folgen?
So läuft eine kriminalistische Schwachstellenanalyse ab
1. Untersuchungsrahmen festlegen
Gemeinsam definieren wir Schutzinteressen, relevante Unternehmensbereiche und den Umfang der Analyse.
2. Outside-in-Analyse
Wir recherchieren mit legalen Mitteln, welche sicherheitsrelevanten Informationen über Ihr Unternehmen von außen gewonnen und miteinander verknüpft werden können.
3. Analyse vor Ort
Soweit vereinbart, überprüfen wir relevante Bereiche, Zugänge, Abläufe und Kontrollmechanismen und beziehen definierte Ansprechpartner ein.
4. Angriffsszenarien und Risikobewertung
Aus den Erkenntnissen entwickeln wir nachvollziehbare Angriffsszenarien. Dabei unterscheiden wir zwischen theoretischen Möglichkeiten und Schwachstellen mit tatsächlicher praktischer Relevanz.
5. Ergebnisse und Handlungsempfehlungen
Sie erhalten eine priorisierte Bewertung der festgestellten Schwachstellen und konkrete Handlungsempfehlungen. Die wesentlichen Erkenntnisse und möglichen Maßnahmen erläutern wir abschließend im Management-Debriefing.
Für welche Unternehmen ist die Analyse geeignet?
Die kriminalistische Schwachstellenanalyse richtet sich an Unternehmen und Organisationen, die Vermögenswerte, sensible Informationen, Know-how, Waren, Geschäftsprozesse oder besonders schutzbedürftige Bereiche vor wirtschaftskriminellen Handlungen schützen wollen.
Schwachstellen erkennen, bevor sie ausgenutzt werden. Unternehmenswerte aus Täterperspektive schützen.
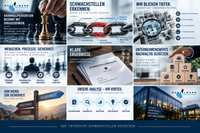
Kriminalprävention beginnt lange vor der Straftat
Wirksame Kriminalprävention setzt an, bevor Schwachstellen ausgenutzt und Schäden verursacht werden. Ziel unserer kriminalistischen Schwachstellenanalyse ist es, relevante Risiken frühzeitig zu erkennen, zu bewerten und konkrete Ansatzpunkte für einen wirksameren Schutz Ihres Unternehmens aufzuzeigen.
Damit schaffen wir eine fundierte Grundlage, um:
• Unternehmenswerte und Know-how besser zu schützen
• wirtschaftskriminelle Risiken frühzeitig zu erkennen
• vermeidbare Tatgelegenheiten zu reduzieren
• Sicherheitsmaßnahmen gezielt zu priorisieren
• das Sicherheitsbewusstsein im Unternehmen zu stärken
Prävention bedeutet nicht, jedes denkbare Risiko auszuschließen. Sondern die relevanten Risiken zu erkennen, bevor andere sie ausnutzen.
Für welche Unternehmen eignet sich unsere Schwachstellenanalyse?
Die kriminalistische Schwachstellenanalyse eignet sich insbesondere für Unternehmen, bei denen wertvolle Güter, sensible Informationen, Know-how, kritische Geschäftsprozesse oder besonders schutzbedürftige Bereiche vor unbefugtem Zugriff und wirtschaftskriminellen Handlungen geschützt werden sollen.
Dazu zählen beispielsweise:
• Industrie- und Produktionsunternehmen
• mittelständische Unternehmen
• Logistik-, Lager- und Handelsunternehmen
• Unternehmen mit wertvollen Waren oder Betriebsmitteln
• Unternehmen mit sensiblem Know-how oder vertraulichen Informationen
• Unternehmen mit komplexen Lieferanten- und Dienstleisterstrukturen
• Immobilien- und Bauunternehmen
• Kanzleien, Praxen und andere Organisationen mit besonders schutzbedürftigen Informationen
• öffentliche und soziale Einrichtungen
Entscheidend ist nicht die Branche, sondern der Schutzbedarf.
Wo liegen die tatsächlichen Schwachstellen Ihres Unternehmens?
Wenn Sie wissen möchten, welche Angriffsmöglichkeiten sich aus der Perspektive eines potenziellen Täters ergeben, sprechen Sie mit uns über eine kriminalistische Schwachstellenanalyse für Ihr Unternehmen.
Vertraulich. Individuell. Auf Ihren konkreten Schutzbedarf ausgerichtet.
